
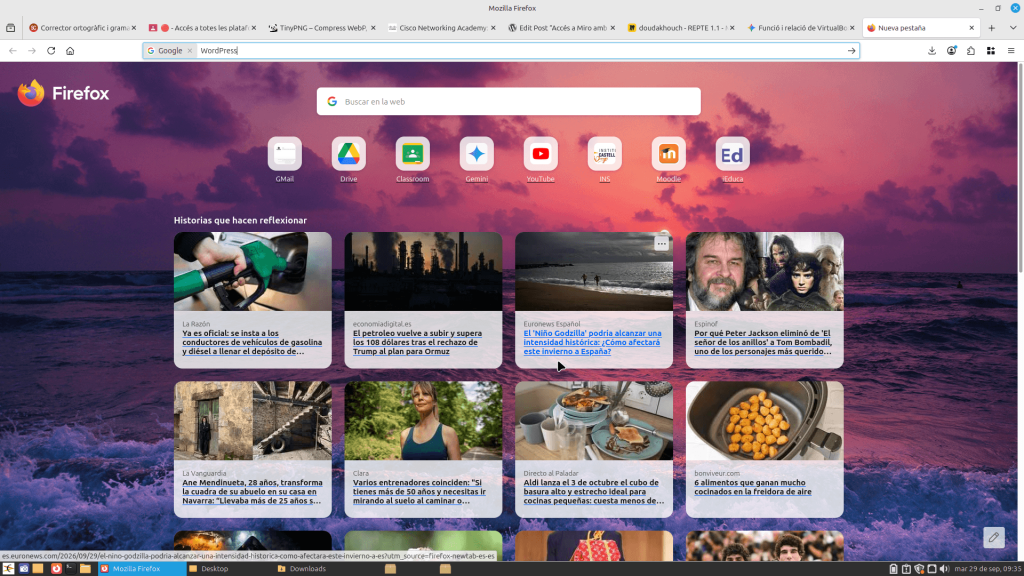
Pas 1: Obre el teu navegador i busques “WordPress”.
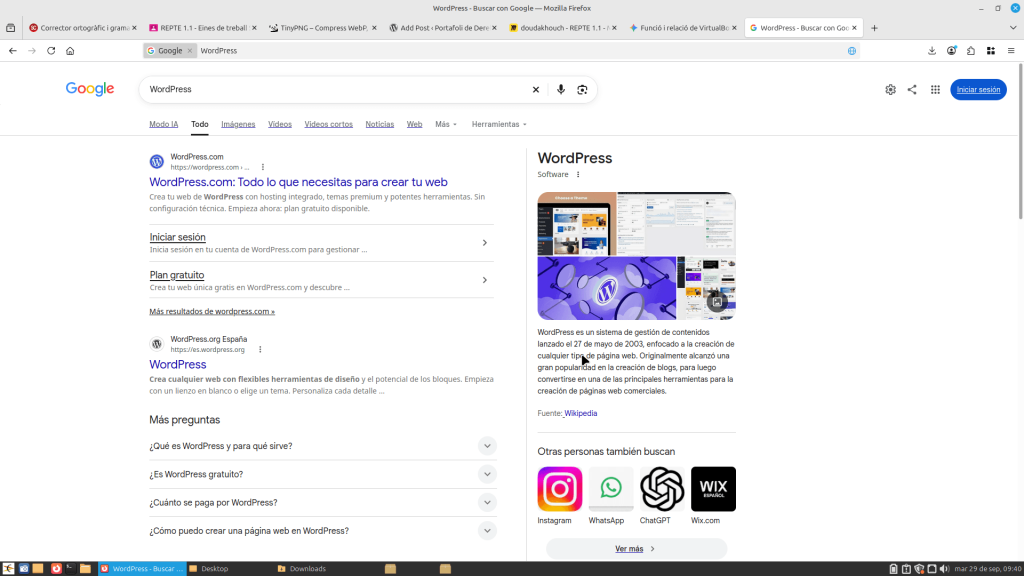
Pas 2: Li dones on posa “WordPress.com”.
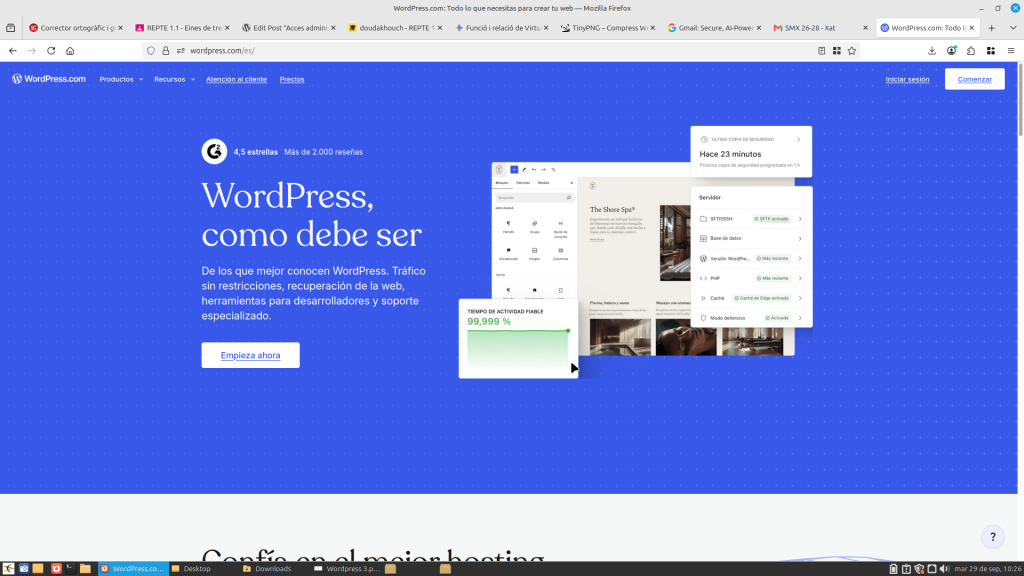
Pas 3: Vas a dalt a la dreta i li dones on posa “inicia sessió”.
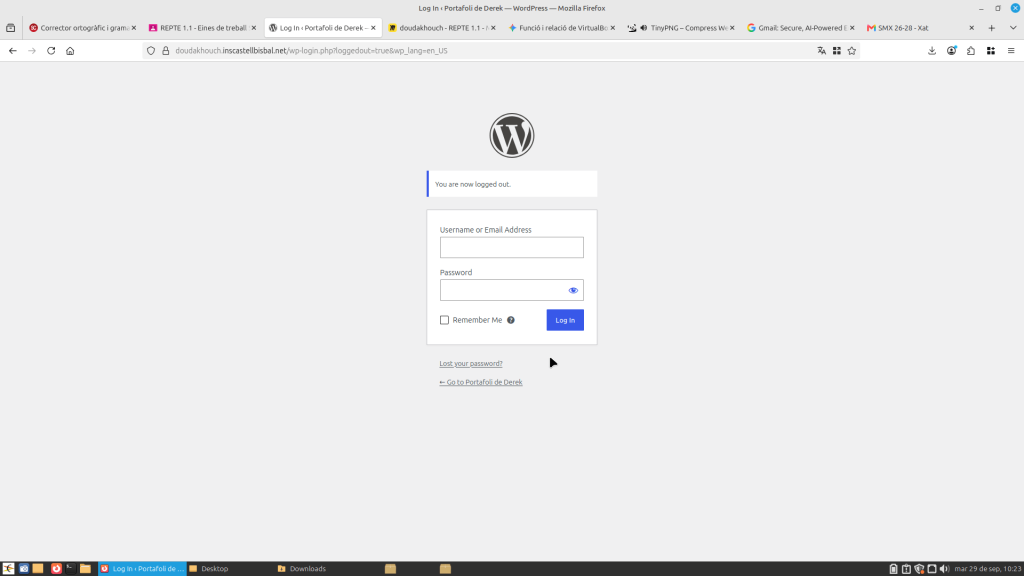
Pas 4: Quan et surti això poses el teu nom d’usuari i la contrasenya i entres.
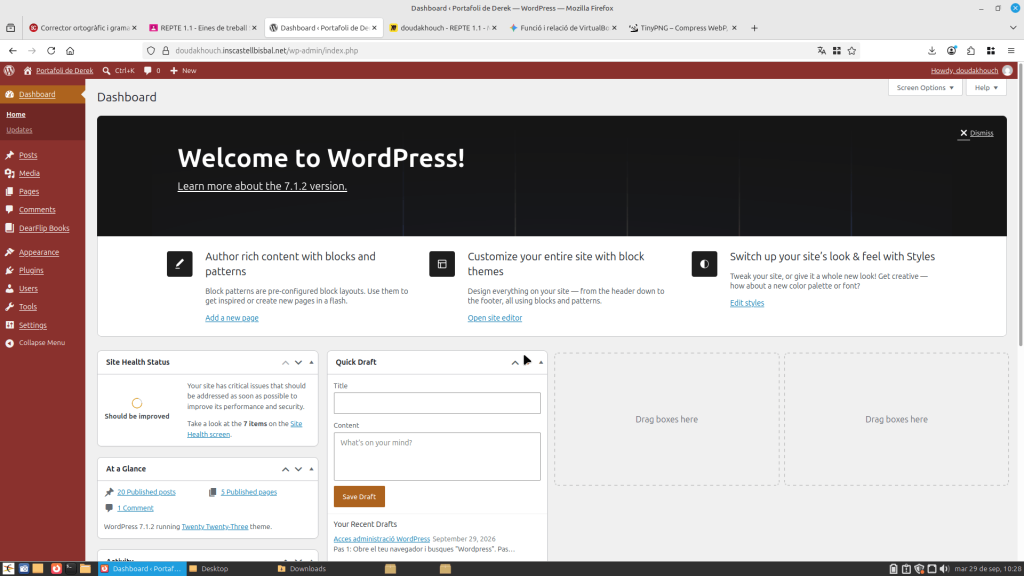
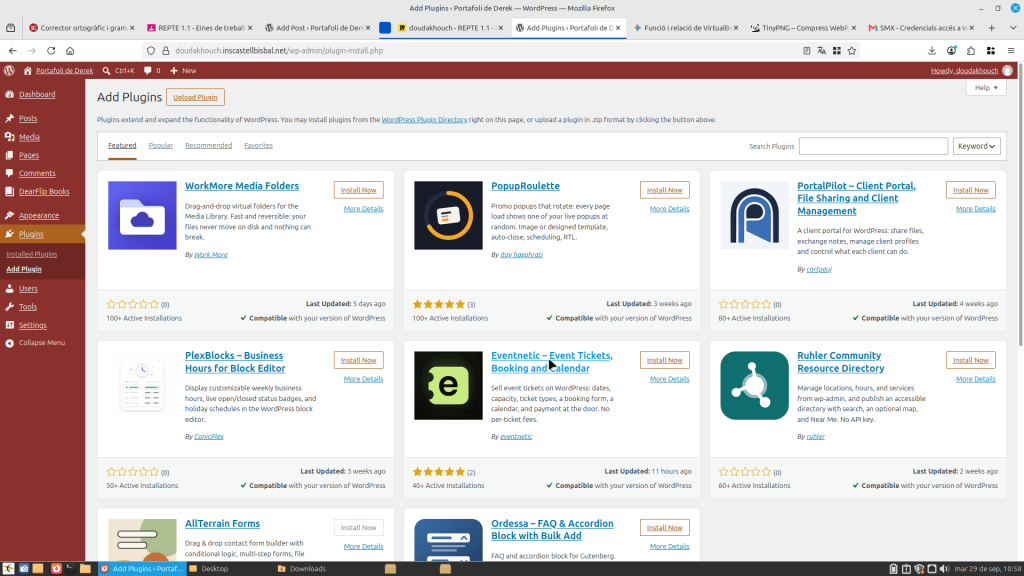
Pas 5: Ves a Plugins > Add plugins
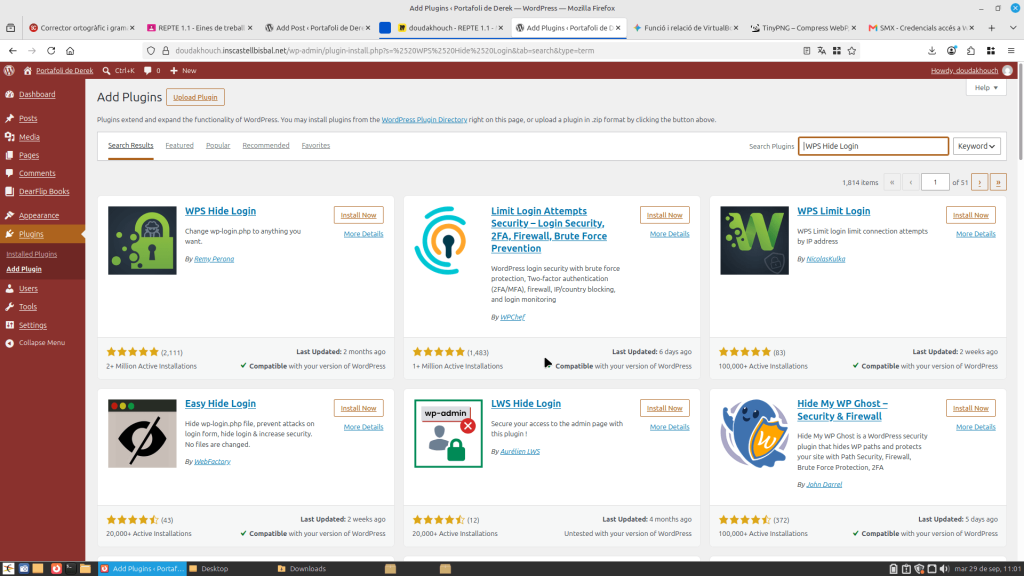
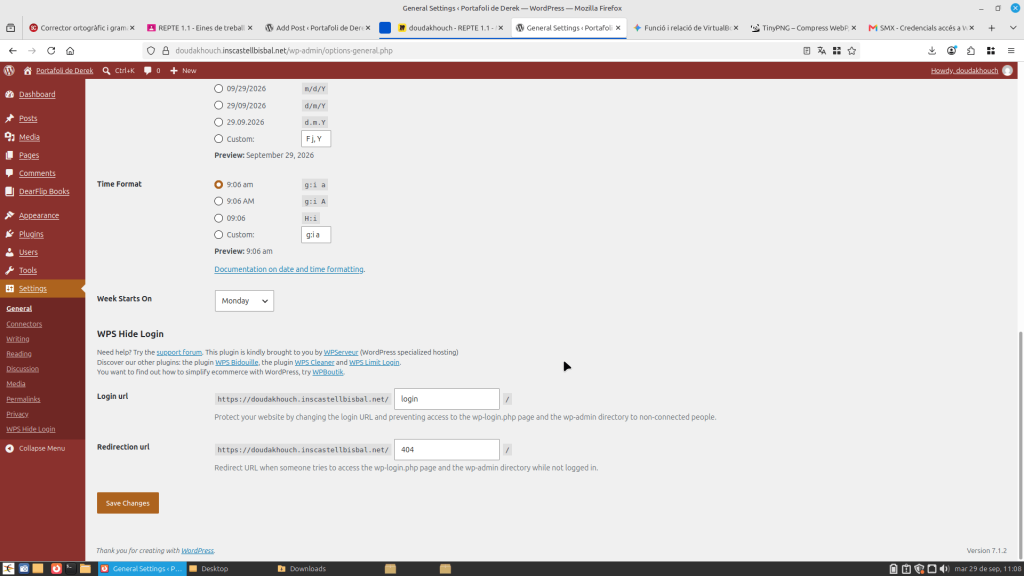
Pas 6: Busca el plugin WPS Hide Login, té l’instal·les i l’actives.
Pas 7: Ves a Ajustos > General ,baixa fins al final i canvies la direcció del login.
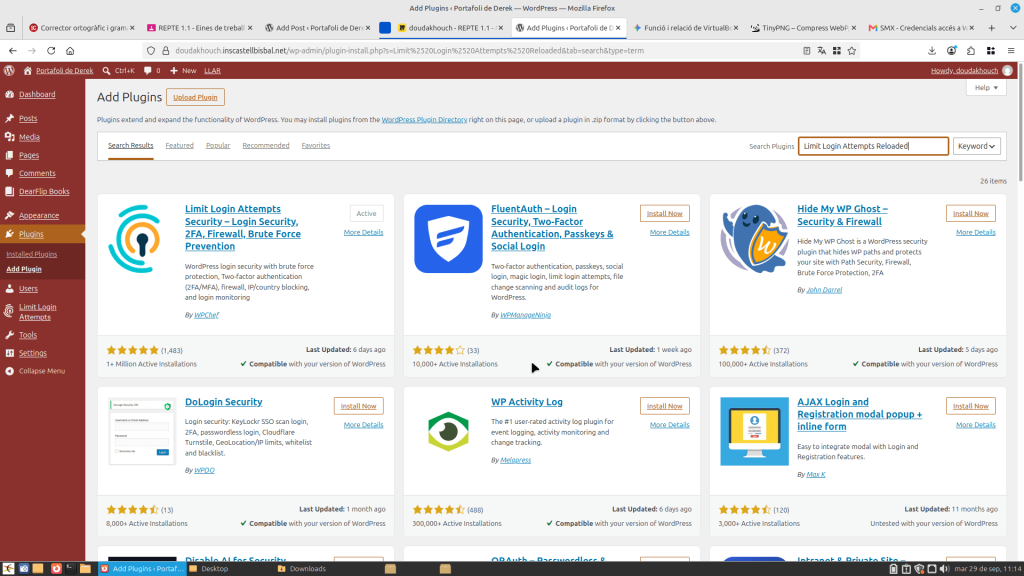
Pas 8: Et descarregues el plugin “Limit Login Attempts Security”.
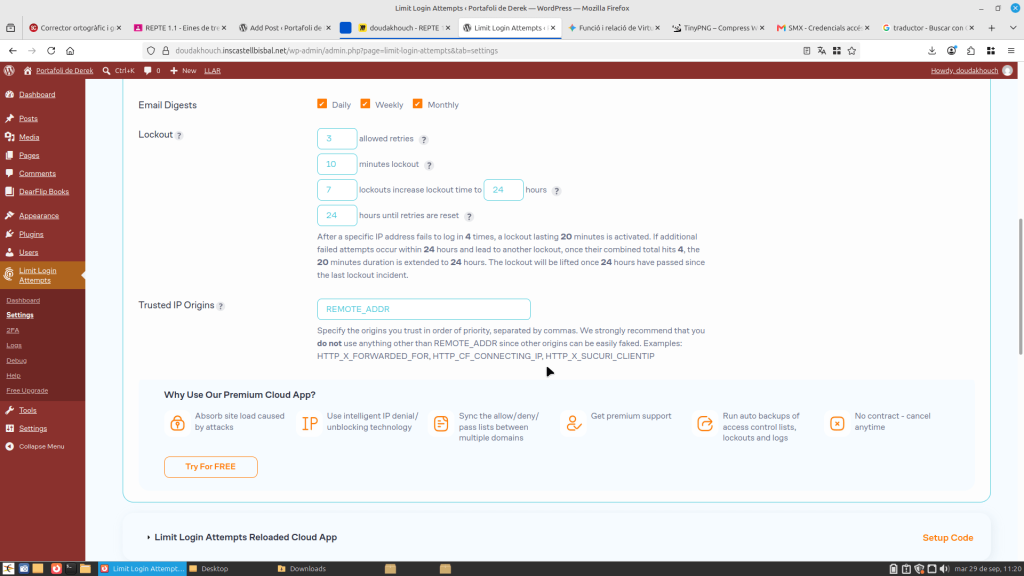
Pas 9: En la seva configuració, deixa establert el límit de 3 a 5 intents abans de bloquejar la IP durant uns minuts.
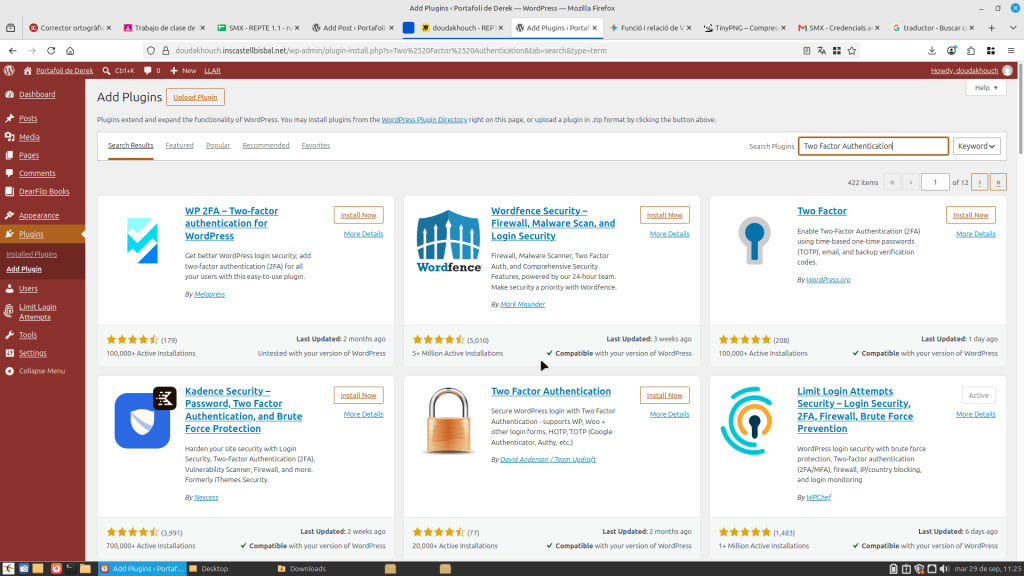
Pas 10: Cerca i instal·la el plugin Two Factor Authentication per obligar a demanar un codi del mòbil en iniciar sessió.
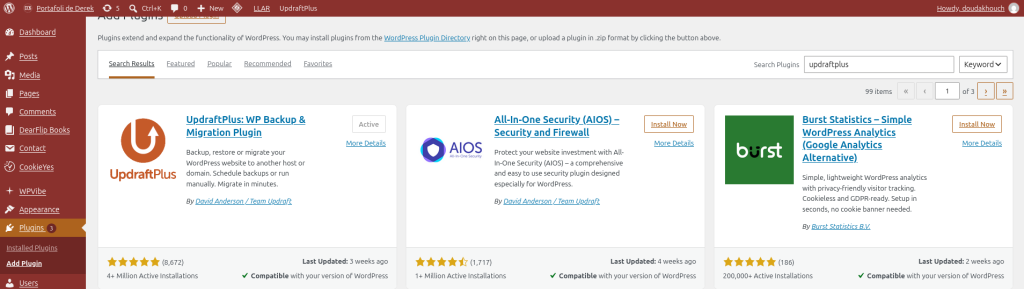
Pas 10: Cerca i instal·la el plugin “Updraftplus” que serveix per fer les copies de seguretat.
He integrat totes les mesures de seguretat recomanades a WordPress per protegir el lloc web davant d’atacs i vulnerabilitats en els plugins o al propi servidor. Aquestes opcions de configuració i eines les he triat perquè permeten blidar els punts d’accés més crítics del sistema sense afectar el rendiment del lloc web, garantint un entorn segur tant per als usuaris com per als administradors.
A la pràctica, he aplicat totes les mesures de securització requerides a la meva instal·lació de WordPress. He configurat contrasenyes, he activat el límit d’intents d’inici de sessió, he actualitzat el nucli de WordPress, els temes i els complements a les seves últimes versions, i he establert una gestió correcta dels permisos d’accés. A més, he documentat tot el procés.

Leave a Reply